


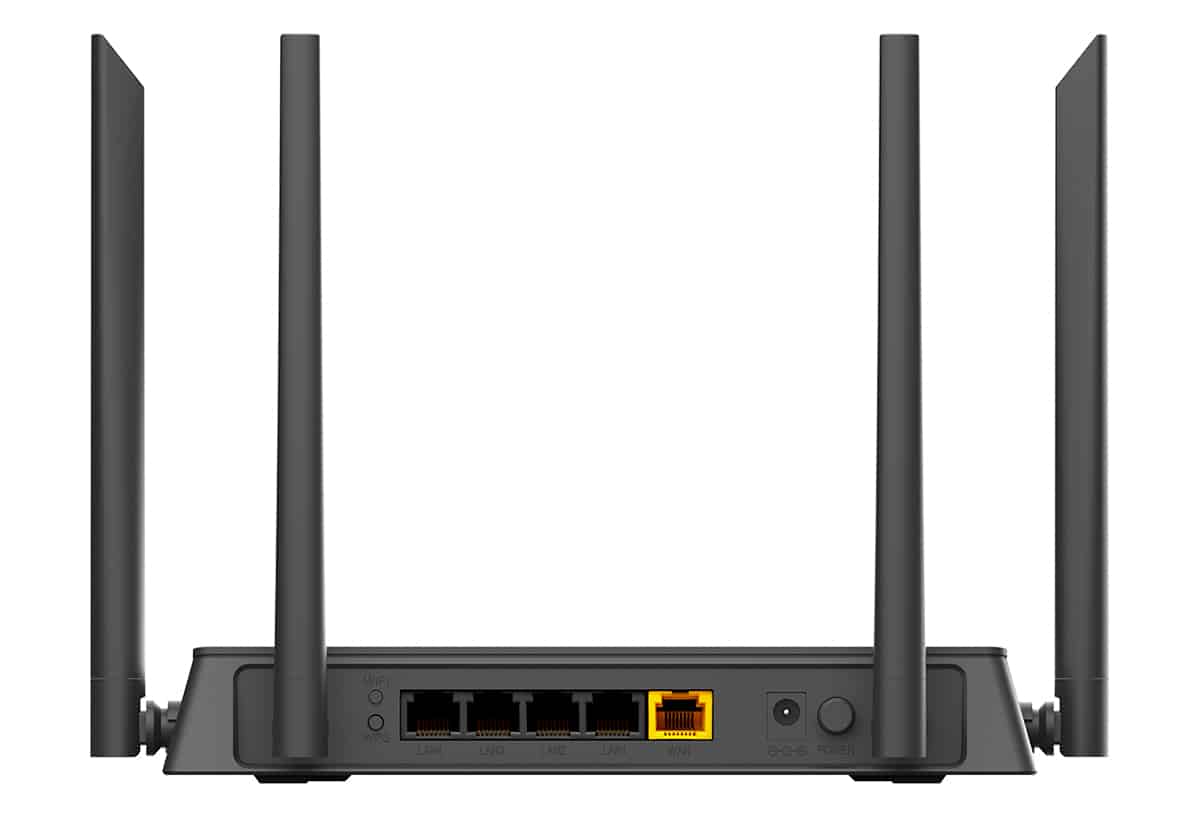
Se usi un D-Link DIR-822A, controlla subito modello, revisione hardware e firmware: D-Link sta indagando due vulnerabilità che possono essere sfruttate da remoto e per una di queste è stato pubblicato anche un proof-of-concept. Al momento l’azienda non indica ancora un firmware correttivo definitivo: la misura prudente è ridurre l’esposizione, disattivare la gestione remota se non serve e monitorare la pagina di supporto del modello.
Quali vulnerabilità riguardano il D-Link DIR-822A
L’avviso di sicurezza D-Link identifica CVE-2026-86296 e CVE-2026-86510 sul DIR-822A con versione segnalata A_101. La prima riguarda il componente udhcpcd e un buffer overflow basato sullo stack; la seconda interessa il parser dei messaggi di controllo L2TP e può causare una scrittura fuori dai limiti.
Per CVE-2026-86296 D-Link specifica che, secondo il record pubblico, l’attacco può essere avviato da remoto senza autenticazione o interazione dell’utente e che esiste un proof-of-concept pubblico. Questo non significa che ogni DIR-822 venduto nel mondo sia automaticamente vulnerabile: modello, revisione hardware e firmware vanno verificati prima di applicare qualsiasi indicazione.
Cosa controllare adesso sul router
- Leggi l’etichetta del router e annota il modello completo e la revisione hardware.
- Accedi al pannello di amministrazione solo dalla rete locale e controlla la versione firmware installata.
- Confronta i dati con la pagina di supporto D-Link destinata alla tua regione e alla stessa revisione hardware.
- Se la gestione remota da Internet è attiva ma non ti serve, disattivala.
- Limita l’accesso amministrativo ai soli dispositivi e indirizzi necessari.
C’è già una patch?
Non ancora nell’avviso pubblicato da D-Link. Lo stato della segnalazione risulta ancora in fase di indagine. L’azienda raccomanda di verificare il dispositivo esatto, evitare esposizioni non necessarie verso Internet, limitare l’accesso remoto e installare soltanto firmware destinati allo stesso modello e alla stessa revisione.
È importante non installare firmware trovati per modelli simili o per una revisione differente. Un pacchetto non compatibile può rendere il router inutilizzabile e non offre alcuna garanzia di correggere la vulnerabilità.
Cosa fare se il router è esposto a Internet
Se amministri il DIR-822A dall’esterno, la priorità è ridurre la superficie d’attacco fino a quando D-Link non chiarirà l’ambito e l’eventuale firmware corretto. Disabilita la gestione WAN quando non è indispensabile, evita credenziali riutilizzate e controlla che servizi amministrativi non siano raggiungibili pubblicamente senza una reale necessità.
Per una verifica più ampia della rete domestica puoi seguire anche i nostri controlli di sicurezza da fare sul router Wi-Fi. Se gestisci più apparati, il caso è simile per principio a quanto abbiamo visto con i router NETGEAR vulnerabili da aggiornare: prima si identifica con precisione l’hardware, poi si applica soltanto il firmware corretto.
Cosa evitare
- Non esporre il pannello di amministrazione a Internet per comodità se non è necessario.
- Non installare firmware destinati a revisioni hardware diverse.
- Non affidarti al solo cambio password come se correggesse un difetto nel firmware.
- Non eseguire proof-of-concept trovati online sul router di produzione.
Come capire quando sarà disponibile il fix
La fonte da controllare è l’avviso di sicurezza D-Link SAP10516, che l’azienda aggiorna durante l’indagine. Finché lo stato resta aperto, conviene mantenere le mitigazioni e verificare periodicamente la pagina di supporto regionale del DIR-822A.
In sintesi: se possiedi un DIR-822A, identifica revisione e firmware, elimina l’esposizione amministrativa non necessaria e attendi un aggiornamento ufficiale specifico per il tuo hardware. La presenza di un PoC pubblico rende sensato intervenire subito sulla configurazione, senza improvvisare firmware o procedure non documentate.

Entra nella conversazione
Condividi il tuo punto di vista: non serve creare un account. I contributi restano soggetti alla moderazione editoriale.