Se in scuola, ufficio o sala riunioni usi un ViewSonic ViewBoard con vCast, isola il dispositivo dalle reti sensibili e limita chi può raggiungerlo. CERT/CC ha pubblicato tre vulnerabilità che possono essere concatenate da un attaccante presente sulla stessa rete per leggere immagini dello schermo, indurre il download di un APK e arrivare alla compromissione del dispositivo. Al momento della pubblicazione non risulta una patch coordinata dal produttore.
Quali vulnerabilità sono state trovate in vCast
La nota CERT/CC VU#234131, pubblicata il 24 settembre 2026, descrive tre problemi nel software vCast utilizzato sui display interattivi ViewBoard. Le vulnerabilità sono identificate come CVE-2026-82987, CVE-2026-82988 e CVE-2026-82989.
- CVE-2026-82989: endpoint non autenticati possono consentire a un attaccante di ottenere immagini JPEG del contenuto visualizzato sullo schermo.
- CVE-2026-82988: il meccanismo di consegna degli APK può essere richiamato tramite un endpoint non autenticato indicando un URL malevolo.
- CVE-2026-82987: alcuni servizi di rete accettano input arbitrario tramite endpoint HTTP esposti senza autenticazione.
CERT/CC segnala che le tre vulnerabilità possono essere concatenate per arrivare all’esecuzione di codice e alla compromissione completa del dispositivo. Il requisito operativo importante è la raggiungibilità di rete: non va interpretato come un attacco che colpisce automaticamente ogni ViewBoard connesso a Internet.
Chi dovrebbe intervenire subito
La priorità è alta soprattutto per organizzazioni che usano ViewBoard in aule, sale riunioni, uffici, reception o ambienti condivisi, dove molte persone possono trovarsi sulla stessa rete locale. Se sul display vengono mostrati documenti riservati, dashboard aziendali o dati personali, anche la possibilità di estrarre immagini dello schermo merita attenzione indipendentemente dalla catena completa di compromissione.
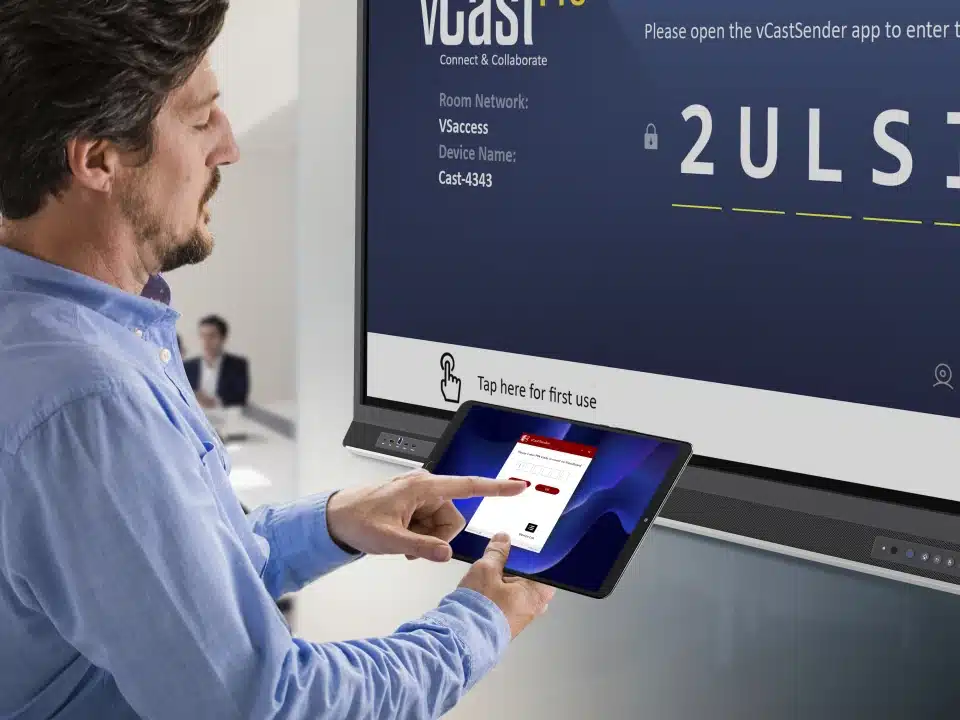
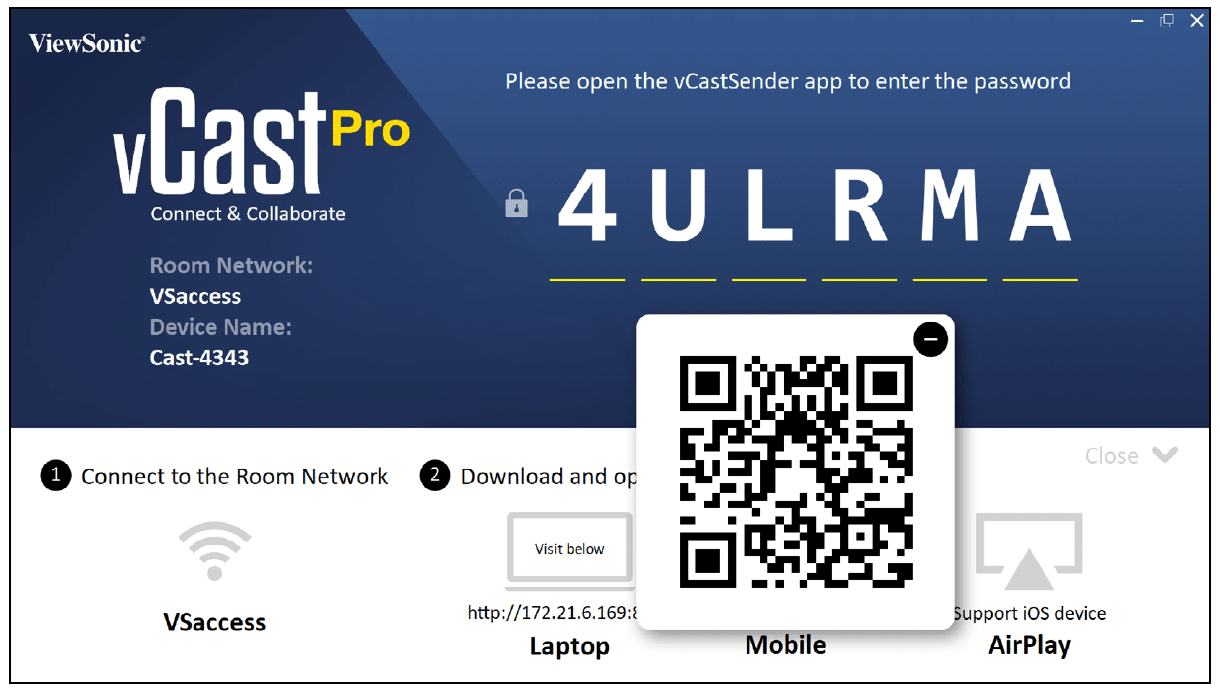
ViewSonic indica che vCast è disponibile su numerosi modelli ViewBoard e serve a trasmettere contenuti in modalità wireless da Windows, macOS, Linux, Android, iOS e Chrome. La presenza del software va quindi verificata sul singolo dispositivo, senza presumere che ogni display ViewSonic utilizzi la stessa configurazione.
Cosa fare se usi ViewBoard e vCast
- Verifica se vCast è installato e attivo sul ViewBoard e annota versione software e firmware del display.
- Separa i ViewBoard dalla rete con dati sensibili, usando una VLAN o una rete dedicata quando l’infrastruttura lo consente.
- Limita il traffico verso i servizi vCast ai segmenti e ai client che devono realmente usare il casting.
- Evita reti Wi-Fi completamente aperte per i dispositivi di presentazione e controlla chi può entrare nella stessa LAN.
- Monitora aggiornamenti ViewSonic e CERT/CC per eventuali versioni corrette o nuove mitigazioni.
La protezione con codice di accesso basta?
No, non va considerata una correzione delle vulnerabilità. ViewSonic documenta l’uso di codici d’accesso per autorizzare le sessioni di casting, ma la nota CERT/CC riguarda endpoint di rete descritti come non autenticati. La mitigazione deve quindi partire dalla segmentazione della rete e dalla riduzione della raggiungibilità, non soltanto dal PIN mostrato durante una presentazione.
Se devi rivedere la sicurezza della rete locale, può essere utile partire dai nostri controlli di sicurezza sul router Wi-Fi e dalla guida su quando usare WPA3 o la modalità WPA2/WPA3. Sono controlli complementari: non sostituiscono l’isolamento di un dispositivo vulnerabile.
C’è una patch ufficiale?
Non risulta nella nota CERT/CC del 24 settembre. CERT/CC afferma di non essere riuscito a coordinarsi con ViewSonic e consiglia, in attesa di aggiornamenti, di applicare firmware quando disponibili, collocare i dispositivi vCast in una rete isolata e monitorare traffico sospetto.
La pagina ufficiale ViewSonic vCast resta utile per identificare compatibilità e download, mentre la descrizione tecnica delle vulnerabilità è nella Vulnerability Note VU#234131 di CERT/CC.
Cosa evitare
- Non lasciare il ViewBoard sulla stessa rete piatta di server, NAS o postazioni amministrative se puoi segmentarlo.
- Non considerare il PIN di casting come una patch.
- Non installare APK o firmware da fonti non ufficiali per tentare di correggere il problema.
- Non esporre direttamente i servizi del display a reti non fidate.
Verifica finale: dopo le modifiche, assicurati che il ViewBoard possa ancora svolgere le funzioni di casting necessarie ma non sia raggiungibile dai segmenti che non devono comunicare con lui. Finché non arriva un fix ufficiale, la riduzione dell’esposizione è la misura più concreta.