


Se usi Secure Boot, non disattivarlo: la mitigazione corretta è aggiornare firmware e DBX quando il produttore rende disponibili le correzioni. CERT/CC ha descritto un nuovo scenario in cui applicazioni UEFI Shell firmate e quindi considerate affidabili possono essere abusate per aggirare Secure Boot. L’attacco richiede però accesso fisico o privilegi amministrativi: non è un exploit remoto che colpisce automaticamente qualunque PC.
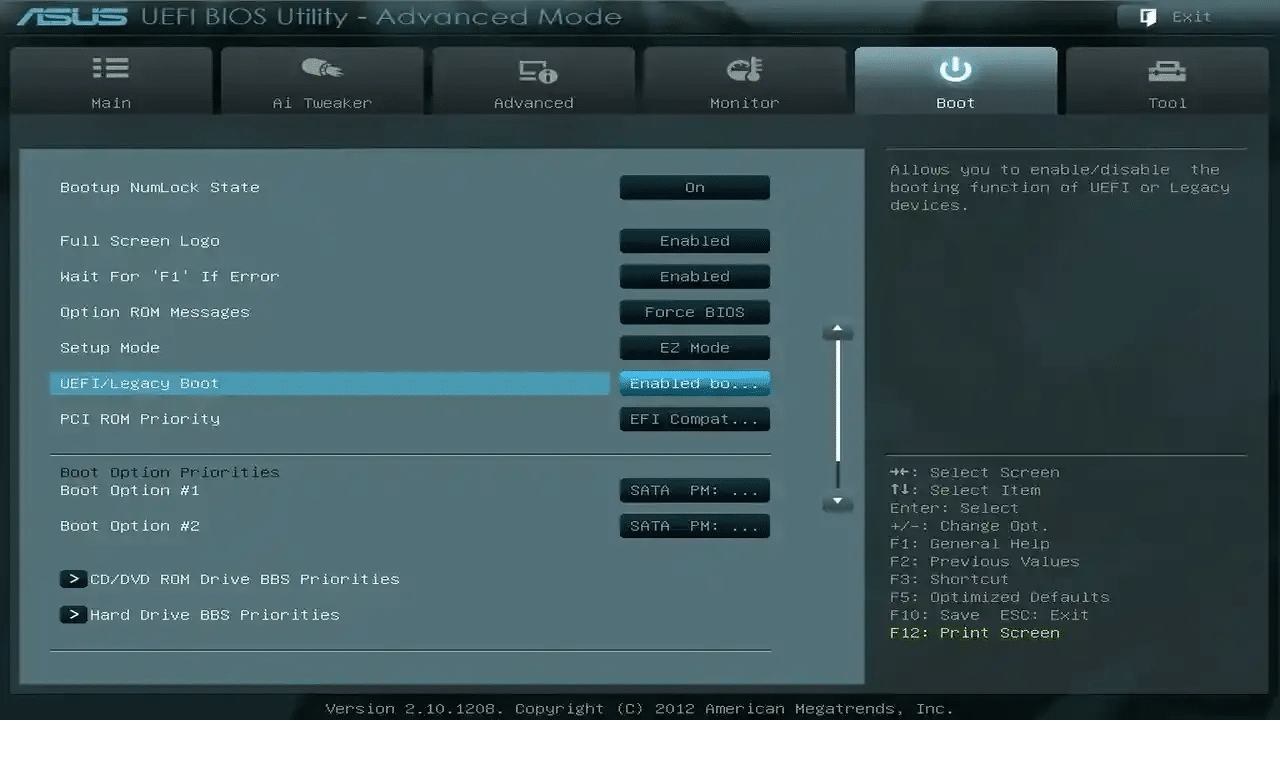
Come funziona il bypass tramite UEFI Shell
La nota CERT/CC VU#738147, pubblicata il 22 settembre 2026, riguarda UEFI Shell firmate da vendor e quindi autorizzate a partire anche quando Secure Boot è attivo. Alcune implementazioni espongono comandi capaci di modificare direttamente la memoria e lo stato pre-boot. Se un attaccante riesce ad avviare una di queste shell vulnerabili, può aggirare i controlli di firma e caricare codice UEFI non attendibile.
Il punto importante è il requisito di accesso: CERT/CC indica accesso fisico o privilegi amministrativi. Per un normale utente domestico non è quindi motivo per spegnere Secure Boot o modificare il BIOS alla cieca. Il rischio cresce su endpoint aziendali, laboratori, dispositivi condivisi e sistemi dove un attaccante può ottenere privilegi elevati.
Perché Secure Boot può fidarsi di una shell vulnerabile
Secure Boot decide cosa può essere eseguito usando database di firme e certificati attendibili. Se una UEFI Shell vulnerabile è firmata con un certificato già presente nel database autorizzato oppure il suo hash Authenticode è considerato attendibile, il firmware può avviarla regolarmente. La shell diventa quindi un componente fidato con capacità che permettono di oltrepassare il confine di sicurezza che dovrebbe proteggere.
La correzione non consiste soltanto nel sostituire l’applicazione vulnerabile. CERT/CC indica anche la necessità di aggiornare e verificare la UEFI DBX, cioè l’elenco delle firme revocate, così che i binari vulnerabili non possano più essere eseguiti durante il boot.
Cosa controllare sul proprio PC
- Controlla sul sito del produttore se esiste un BIOS o firmware più recente per il tuo modello esatto.
- Installa soltanto aggiornamenti destinati alla stessa revisione hardware.
- Mantieni Secure Boot attivo salvo indicazioni tecniche specifiche del produttore.
- Installa gli aggiornamenti di sistema che distribuiscono revoche DBX quando previsti.
- Su flotte aziendali, limita i privilegi amministrativi e monitora modifiche alla configurazione di boot.
Quali produttori risultano coinvolti
La situazione è ancora incompleta. Nella tabella CERT/CC, GIGABYTE e Phoenix Technologies risultano “Not Affected”, mentre per numerosi altri vendor lo stato era ancora “Unknown” al 22 settembre, tra cui Acer, ASUS, Dell, HP, Intel, Lenovo, Microsoft e MSI. “Unknown” non significa vulnerabile: indica che la posizione non era stata ancora confermata nella nota.
Cosa evitare
- Non disattivare Secure Boot come misura preventiva.
- Non installare BIOS o firmware di modelli simili.
- Non cancellare manualmente chiavi UEFI se non hai una procedura documentata.
- Non interpretare lo stato “Unknown” di un vendor come prova di vulnerabilità.
Come si collega ai vecchi bypass Secure Boot
Il problema è distinto ma appartiene allo stesso livello di sicurezza pre-boot affrontato in passato con LogoFAIL e le vulnerabilità UEFI e con BlackLotus su Windows 11. In questo caso il punto debole è la fiducia concessa a una shell firmata che espone primitive troppo potenti.
La fonte tecnica da seguire è la Vulnerability Note VU#738147 di CERT/CC. Finché i vendor non completano gli aggiornamenti, la strategia corretta è mantenere Secure Boot attivo, applicare firmware ufficiali e revoche DBX disponibili e proteggere l’accesso amministrativo e fisico ai sistemi.
