


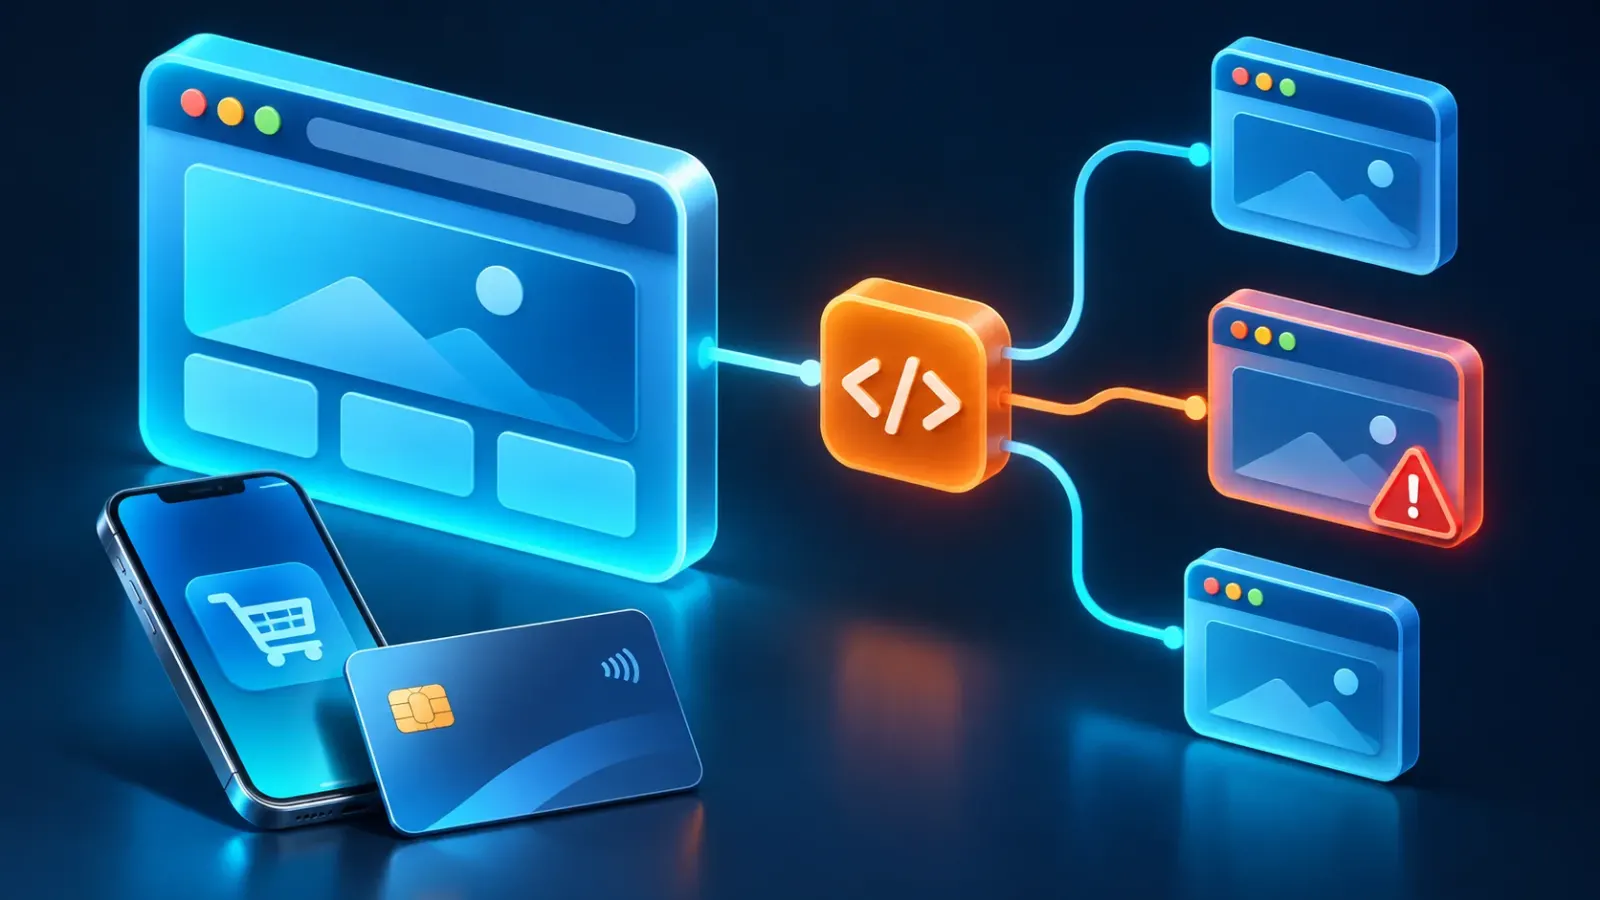
Hai visitato uno dei siti coinvolti nell’attacco Optimizely del 16 novembre 2026? Non significa automaticamente che il telefono sia infetto o che la carta sia stata rubata. I controlli utili dipendono dalla pagina aperta, dai dati inseriti e dal dispositivo utilizzato. Parti dagli eventuali pagamenti e trasferimenti effettuati quel giorno, aggiorna il sistema operativo e verifica le comunicazioni del servizio interessato senza passare dai link ricevuti via messaggio.
Che cosa è successo a Optimizely
Nel rapporto ufficiale del 17 novembre, Optimizely descrive una vulnerabilità nella registrazione degli account Web Experimentation: consentiva di impersonare utenti e modificare il JavaScript dei loro progetti. Il codice alterato raggiungeva poi i browser attraverso le pagine che lo incorporavano.
L’azienda dichiara di avere corretto la falla e rimosso il codice malevolo il 16 novembre. L’indagine prosegue con Mandiant. Il perimetro dichiarato riguarda Web Experimentation, non Feature Experimentation, SDK e legacy Full Stack. Non viene descritta una sottrazione delle password dei clienti Optimizely.
È un attacco alla catena di fornitura digitale: un componente esterno può diventare il punto di ingresso anche senza violare direttamente la rete di ciascuna azienda. Il problema delle dipendenze e degli accessi affidati a terzi emerge, con meccanismi diversi, anche nel caso ConnectWise e Microsoft 365.
Da CNN a IKEA: cosa significa il numero 178
L’analisi di Report URI firmata da Scott Helme ha individuato 188 snippet infetti riconducibili a 178 organizzazioni, fra cui CNN, BBC, IKEA, Zoom e Salesforce. Il dato riguarda le organizzazioni associate ai file esaminati, non 178 intrusioni indipendenti nelle loro infrastrutture.
La ricerca descrive codice capace di intercettare dati di pagamento, sostituire indirizzi di portafogli di criptovalute e caricare ulteriori componenti rivolti a iPhone e iPad. La presenza di una funzione nel malware non dimostra che abbia funzionato per ogni visitatore. Nemmeno il nome di un marchio basta a stabilire che tutte le sue pagine, app o versioni nazionali fossero interessate.
I controlli da fare, in base a come hai usato il sito
- Hai soltanto letto una pagina: ricostruisci sito e giorno della visita, installa gli aggiornamenti disponibili e controlla gli avvisi ufficiali. Non inserire la carta in un presunto strumento di verifica ricevuto via email.
- Hai digitato i dati della carta: controlla movimenti e notifiche nell’app della banca. Se trovi un pagamento sconosciuto, contatta subito l’emittente attraverso i suoi canali ufficiali e segui le indicazioni per blocco e contestazione.
- Hai trasferito criptovalute: confronta destinatario previsto e transazione effettiva. Non fidarti di contatti che promettono il recupero dei fondi in cambio di un anticipo o della frase di recupero del portafoglio.
- Usavi un iPhone o iPad non aggiornato: verifica e installa gli aggiornamenti da Impostazioni. L’aggiornamento riduce l’esposizione alle vulnerabilità corrette, ma non certifica retroattivamente che nulla sia accaduto.
Optimizely distingue i dati digitati nei campi della pagina da quelli inseriti in moduli di pagamento ospitati in iframe esterni, come quelli di Stripe o Adyen: questi ultimi erano fuori dalla portata dello script analizzato. La configurazione concreta del sito conta più del solo logo del circuito di pagamento.
Per una protezione quotidiana più ampia sui telefoni Google, abbiamo spiegato anche come attivare la Protezione avanzata di Android: è un approfondimento sulle difese del dispositivo, non una soluzione specifica all’incidente Optimizely.
Il secondo rischio: falsi rimborsi e messaggi di assistenza
Nel commento condiviso con la redazione, Rafe Pilling, Senior Director of Threat Intelligence di Sophos, richiama l’attenzione sui tentativi opportunistici di phishing che potrebbero sfruttare la notizia. Email, SMS e telefonate possono usare la preoccupazione per l’attacco come pretesto per chiedere verifiche della carta, promettere rimborsi o proporre di mettere in sicurezza un account.
È un avvertimento su un rischio possibile, non la conferma di una nuova campagna già osservata in questo episodio. Il consiglio pratico è aprire direttamente l’app o il sito ufficiale dell’organizzazione, senza seguire i collegamenti di messaggi non richiesti. Il comunicato raccomanda inoltre di controllare estratti conto e transazioni in criptovalute.
Se gestisci un sito, la correzione del fornitore non chiude la verifica
La rimozione del codice interrompe la distribuzione, ma non ricostruisce ciò che è successo durante l’esposizione. Occorre identificare progetti e pagine interessati, conservare i log e seguire le indicazioni del fornitore per la propria configurazione. Optimizely ha ritirato il primo consiglio di disabilitare il componente e ne consente la riattivazione: non è quindi corretto presentare lo spegnimento generalizzato come l’unica misura attuale.

Entra nella conversazione
Condividi il tuo punto di vista: non serve creare un account. I contributi restano soggetti alla moderazione editoriale.