


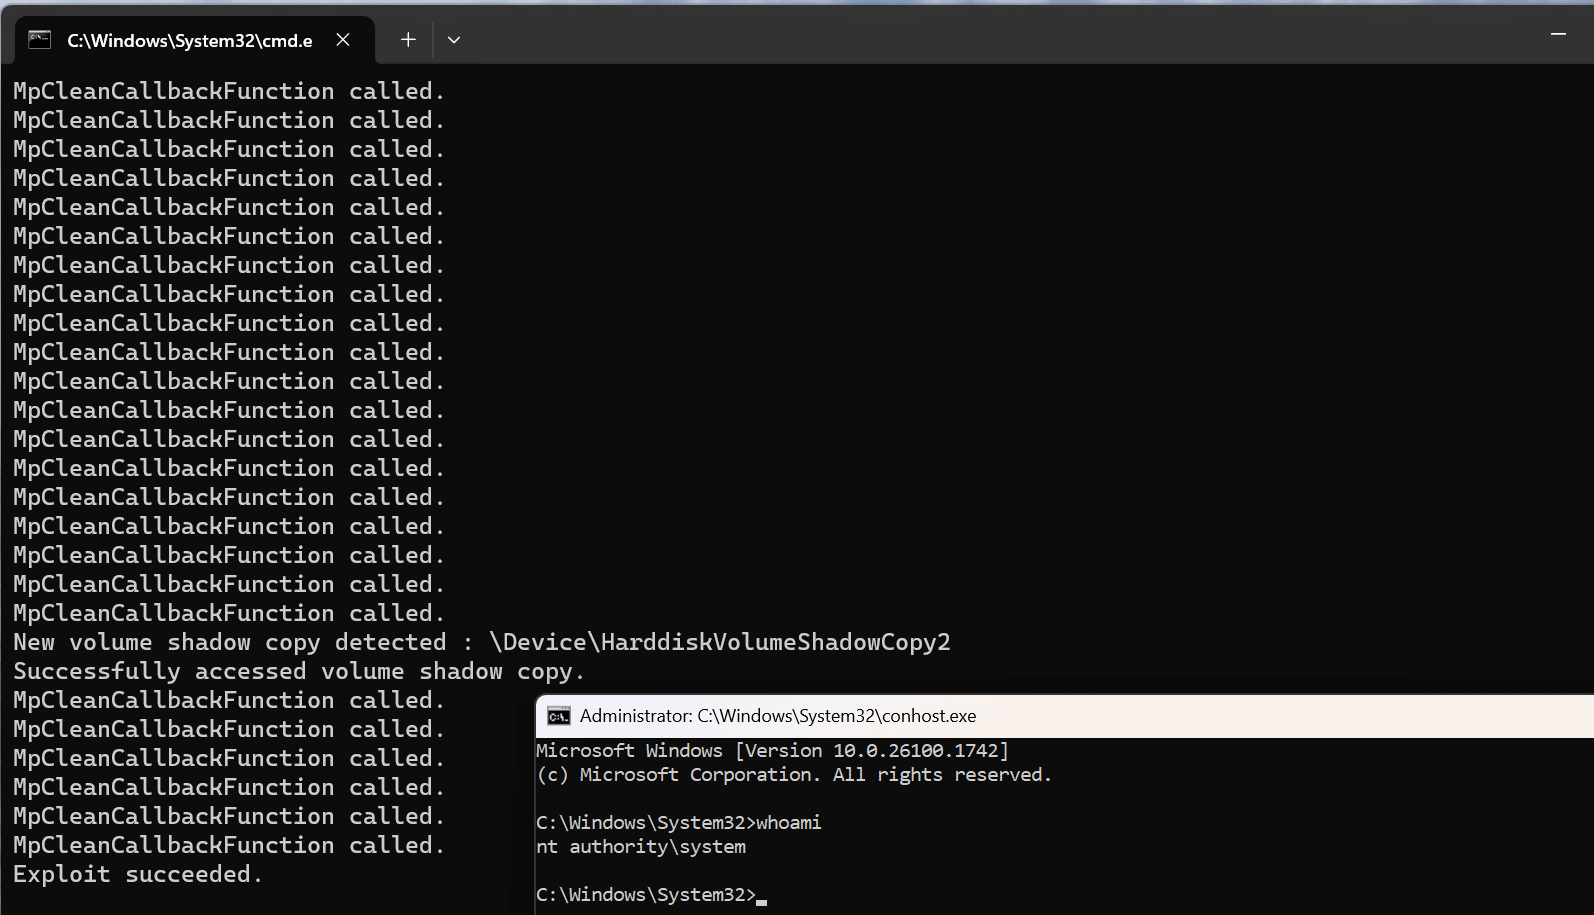
ShieldBreak non è più una vulnerabilità senza patch, ma il problema non può ancora essere considerato definitivamente chiuso. Microsoft ha corretto CVE-2026-69414, la falla di Microsoft Defender nota come ShieldBreak. Il 9 settembre 2026, però, il ricercatore Nightmare Eclipse ha pubblicato un nuovo proof of concept chiamato ShieldCrash, sostenendo che una parte del problema possa ancora essere sfruttata sui sistemi aggiornati.
La distinzione è importante. ShieldBreak è una vulnerabilità riconosciuta ufficialmente da Microsoft. ShieldCrash, al momento, è invece un bypass descritto dal ricercatore e accompagnato da un PoC pubblico. Microsoft non ha ancora pubblicato una CVE separata o un advisory specifico per ShieldCrash. Per questo bisogna separare ciò che è confermato da ciò che è ancora in verifica.
ShieldBreak e ShieldCrash: cosa è cambiato a settembre
ShieldBreak riguarda il Microsoft Malware Protection Engine, uno dei componenti utilizzati da Defender. Microsoft identifica il problema come CVE-2026-69414, una vulnerabilità di elevazione locale dei privilegi che può consentire a un aggressore già presente sul computer di arrivare a privilegi molto elevati.
La correzione di ShieldBreak è stata distribuita prima del Patch Tuesday di settembre. Poco dopo, il ricercatore che aveva divulgato la falla ha pubblicato ShieldCrash su GitHub. Nel repository sostiene che Microsoft abbia bloccato diversi percorsi usati dal vecchio exploit, ma ne abbia lasciato uno utilizzabile in condizioni specifiche.
Il PoC pubblicato dimostra, secondo l’autore, una lettura arbitraria di file con privilegi SYSTEM sui sistemi Windows supportati e aggiornati a settembre 2026. La versione pubblica non fornisce invece capacità di scrittura SYSTEM. Questo dettaglio riduce ciò che il PoC dimostra oggi, ma non rende irrilevante il bypass.
| Voce | ShieldBreak | ShieldCrash |
|---|---|---|
| Stato | Vulnerabilità ufficiale Microsoft | Bypass/PoC pubblicato dal ricercatore |
| Identificativo | CVE-2026-69414 | Nessuna CVE separata al 9 settembre |
| Componente | Microsoft Defender Malware Protection Engine | Stesso percorso di attacco generale secondo il ricercatore |
| Patch | Correzione Microsoft disponibile | Nessuna correzione separata annunciata |
| PoC pubblico | Sì | Sì |
| Cosa dimostra il PoC attuale | Elevazione locale dei privilegi | Lettura di file come SYSTEM secondo l’autore |
ShieldCrash significa che la patch di ShieldBreak non serve?
No. Installare la correzione resta necessario. Il fatto che un ricercatore abbia trovato un possibile bypass non significa che sia meglio restare con una versione vulnerabile precedente. La patch chiude i percorsi già noti di ShieldBreak e riduce comunque la superficie disponibile per un attaccante.
Il quadro corretto è quindi questo: aggiorna Defender e Windows, ma non considerare l’aggiornamento di settembre una garanzia assoluta contro la nuova tecnica descritta come ShieldCrash. Se Microsoft confermerà il bypass, servirà un nuovo aggiornamento del motore o un’ulteriore modifica alla mitigazione.
Il principio vale anche per le altre falle corrette in questi giorni. Nel nostro riepilogo sui Windows zero-day di settembre 2026 abbiamo distinto le vulnerabilità già sfruttate dagli altri problemi corretti durante il ciclo di sicurezza.
ShieldCrash può attaccare il PC direttamente da Internet?
Non è questo lo scenario descritto. ShieldBreak è una vulnerabilità locale e ShieldCrash viene presentato come un bypass della stessa famiglia di problemi. Un aggressore deve prima riuscire a eseguire qualcosa sul computer o ottenere una presenza locale con privilegi inferiori.
In pratica la falla può diventare un secondo passaggio dopo un’infezione, un installer malevolo, uno script non affidabile o un’altra compromissione. Non è quindi corretto presentarla come una porta aperta che consente a chiunque su Internet di ottenere SYSTEM senza altre condizioni.
Il mio PC Windows 11 è vulnerabile a ShieldCrash?
Al momento non esiste un controllo ufficiale Microsoft che risponda con un semplice sì o no. Il repository del ricercatore afferma che il PoC funziona sulle versioni Windows supportate aggiornate a settembre, mentre Microsoft non ha ancora pubblicato una matrice dedicata a ShieldCrash.
Questo significa che non userei la sola versione Windows 11 24H2 o 25H2 per stabilire se il computer è al sicuro. Il componente rilevante è Defender e la situazione può cambiare con un aggiornamento del Malware Protection Engine indipendente dalla build principale di Windows.
Cosa fare adesso su Windows 11
La priorità non cambia: installa tutti gli aggiornamenti disponibili. Apri Sicurezza di Windows, entra in Protezione da virus e minacce e controlla gli aggiornamenti della protezione. Poi apri Windows Update e verifica che non ci siano aggiornamenti di sicurezza in sospeso.
- Mantieni Microsoft Defender attivo e aggiornato.
- Installa gli aggiornamenti cumulativi di Windows.
- Evita crack, activator, installer modificati e script provenienti da fonti sconosciute.
- Su PC aziendali limita l’installazione di software agli utenti autorizzati.
- Usa un account standard quando non servono privilegi amministrativi.
- Controlla gli aggiornamenti MSRC su CVE-2026-69414 e gli eventuali nuovi advisory.
Se Defender appare disattivato o mostra stati contraddittori, non conviene presumere che la protezione sia realmente spenta. Abbiamo una guida specifica su Microsoft Defender che risulta disattivato anche quando è attivo, utile per distinguere un problema dell’interfaccia da una protezione realmente non funzionante.
Conviene disattivare Defender per evitare ShieldCrash?
No. È una delle reazioni peggiori. Anche se l’exploit studia un comportamento interno di Defender, spegnere l’antivirus espone il computer a molte più minacce e rende più facile proprio il primo passaggio necessario a un attaccante, cioè riuscire a eseguire codice non affidabile sul sistema.
La strategia più sensata è ridurre la probabilità di compromissione iniziale e mantenere attive le difese. Per un controllo più ampio puoi seguire anche la nostra guida su come rendere Windows più protetto.
ShieldCrash viene già sfruttato negli attacchi?
Non risultano al 9 settembre 2026 conferme pubbliche affidabili di sfruttamento attivo su larga scala. Esiste un PoC pubblico e questo rende più semplice studiare il problema, ma un exploit disponibile non equivale automaticamente a una campagna reale osservata.
Anche la definizione di zero-day va letta con precisione. ShieldCrash viene descritto così perché il bypass è pubblico e non esiste ancora una correzione specifica annunciata. Microsoft, però, non ha ancora pubblicato una propria scheda che confermi ShieldCrash come vulnerabilità separata. Questa parte resta quindi una valutazione del ricercatore e delle analisi indipendenti, non una classificazione ufficiale Microsoft.
ShieldBreak, ShieldCrash e RoguePlanet: perché continuano a comparire nuovi nomi
ShieldBreak era già collegata a RoguePlanet, un problema precedente corretto da Microsoft. In questo tipo di ricerca una patch può chiudere un percorso specifico senza eliminare necessariamente ogni variante possibile dello stesso comportamento. Un ricercatore può quindi verificare la correzione, trovare un percorso alternativo e pubblicare un nuovo bypass.
Questo non significa che ogni aggiornamento sia inutile. Significa che la sicurezza è un processo iterativo: vulnerabilità, patch, test della patch e nuove correzioni possono susseguirsi rapidamente quando il componente coinvolto è complesso e molto privilegiato.
Devo preoccuparmi?
ShieldCrash merita attenzione soprattutto perché riguarda Defender, esiste un PoC pubblico e il ricercatore sostiene che il bypass funzioni anche su sistemi aggiornati. Non è però uno scenario da panico per l’utente domestico: il problema descritto richiede una presenza locale precedente e non equivale a un attacco remoto automatico.
La risposta pratica è semplice: aggiorna Windows e Defender, non spegnere le protezioni, limita il software non affidabile e controlla gli eventuali aggiornamenti Microsoft successivi al 9 settembre. Se arriverà una nuova correzione specifica per ShieldCrash, questa pagina verrà aggiornata per indicare quale versione del motore la contiene e come verificarla sul singolo PC.
Entra nella conversazione
Condividi il tuo punto di vista: non serve creare un account. I contributi restano soggetti alla moderazione editoriale.