


Se una pagina con il falso CAPTCHA ti ha fatto aprire Esegui con Win+R e incollare un comando, interrompi subito le attività sensibili sul computer. Se hai anche premuto Invio, considera possibile l’esecuzione di codice indesiderato: disconnetti il dispositivo dalla rete, avvisa il responsabile IT se è aziendale ed esegui una verifica di sicurezza da un ambiente affidabile. Non inserire altre password sul PC finché non ne hai controllato l’integrità.
Come riconoscere un falso CAPTCHA
Un normale controllo anti-bot chiede di interagire con la pagina. Una falsa verifica può mostrare un messaggio urgente e ordinare di aprire la finestra Windows Esegui, il Terminale o PowerShell, incollare testo dagli appunti e confermare. Una verifica web non ha bisogno di eseguire comandi di sistema. Microsoft descrive questa tecnica di ingegneria sociale con il nome ClickFix: il contenuto negli appunti può avviare programmi e scaricare malware.
Hai soltanto visto la pagina o premuto il pulsante?
Se hai chiuso la pagina senza avviare nulla, il rischio è diverso da quello di chi ha eseguito il comando. Non è possibile dedurre un’infezione dalla sola visualizzazione di un CAPTCHA sospetto. Chiudi la scheda, evita di ripetere le istruzioni e controlla eventuali download o estensioni inattese. Se il testo è stato copiato negli appunti ma non eseguito, non incollarlo in un terminale per capire cosa contiene.
Hai eseguito il comando: controlli in ordine di priorità
- Disconnetti Wi-Fi ed Ethernet per limitare eventuali comunicazioni del software ostile; su un dispositivo di lavoro chiama subito il team di sicurezza e segui le sue istruzioni.
- Da un altro dispositivo affidabile proteggi anzitutto la casella email principale, poi gli account bancari e i password manager: modifica le credenziali che potrebbero essere state esposte e revoca le sessioni attive quando disponibile.
- Controlla gli avvisi del tuo software di protezione e avvia una scansione completa con Microsoft Defender o lo strumento aziendale già autorizzato. Per un controllo più approfondito su Windows valuta Microsoft Defender Offline attraverso le impostazioni ufficiali.
- Verifica cronologia dei download, software installato di recente, estensioni e nuovi account, senza cancellare prove utili a una eventuale analisi forense.
- Se emergono segnali di compromissione, rivolgiti a un tecnico affidabile: per una macchina realmente infetta può essere necessario il ripristino da supporti sicuri e backup verificati.
Non tutti gli attacchi ClickFix distribuiscono lo stesso programma: un antivirus che non rileva nulla non garantisce da solo che il sistema sia pulito. La scheda ufficiale Microsoft Security Intelligence descrive il meccanismo e perché richiede cautela.
Quali dati potrebbero essere a rischio?
In alcune campagne i comandi scaricano infostealer o software di accesso remoto: potrebbero essere coinvolti cookie di sessione, credenziali salvate, documenti e dati di pagamento. Non significa che ogni tentativo abbia raggiunto questi risultati. Se hai usato lo stesso dispositivo per la posta, la nostra guida sui cookie rubati e accesso agli account spiega perché cambiare password potrebbe non bastare quando una sessione è stata sottratta.
Perché il falso CAPTCHA funziona anche senza vulnerabilità del browser?
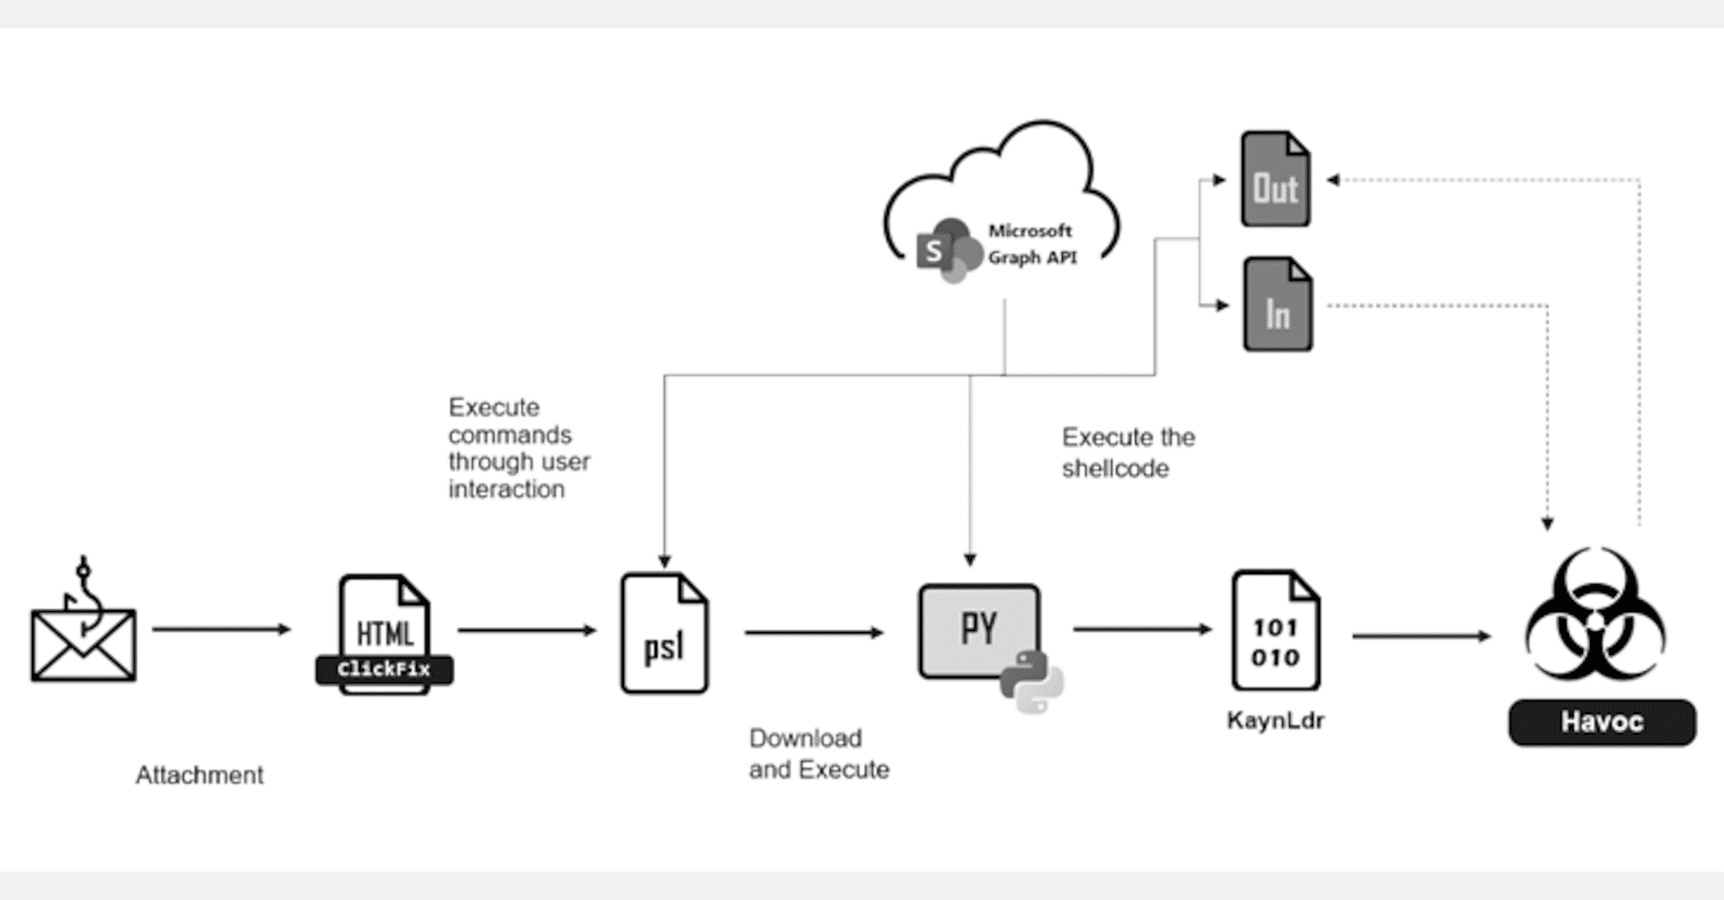
Il trucco sposta l’esecuzione fuori dal browser, chiedendo alla persona di fare volontariamente ciò che una pagina web non potrebbe fare da sola. Non si tratta soltanto di un sito che mostra pubblicità: l’utente viene convinto ad avviare strumenti di Windows. Ne abbiamo parlato anche negli approfondimenti su ClickFix e Havoc C2 e sulle campagne con PowerShell, che descrivono episodi specifici; questa guida invece serve per intervenire sul problema immediato.
Come evitare che accada di nuovo
Non seguire procedure anti-bot che chiedono scorciatoie di sistema, esecuzione di script, disattivazione dell’antivirus o installazione di estensioni sconosciute. Mantieni sistema, browser e protezione aggiornati, usa un account non amministratore per le attività ordinarie e segnala i link sospetti al servizio interessato. Se l’incidente riguarda un dispositivo aziendale, non tentare una pulizia autonoma prima delle indicazioni del team sicurezza.
Entra nella conversazione
Condividi il tuo punto di vista: non serve creare un account. I contributi restano soggetti alla moderazione editoriale.