


Un’operazione coordinata delle forze dell’ordine ha smantellato i siti del dark web dedicati alla fuga di dati e alle negoziazioni legati al gruppo ransomware 8Base.
8base: com’è stato smantellato il gruppo criminale di questo ransomware
I visitatori del sito di fuga di dati ora vengono accolti con un messaggio di sequestro che recita: “Questo sito nascosto e i suoi contenuti criminali sono stati sequestrati dall’Ufficio della Polizia Criminale dello Stato della Baviera per conto dell’Ufficio del Procuratore Generale di Bamberga.”
L’operazione ha coinvolto l’Agenzia Nazionale per il Crimine del Regno Unito (NCA), l’FBI degli Stati Uniti, Europol, oltre a forze dell’ordine provenienti da Baviera, Belgio, Repubblica Ceca, Francia, Germania, Giappone, Romania, Spagna, Svizzera e Thailandia.

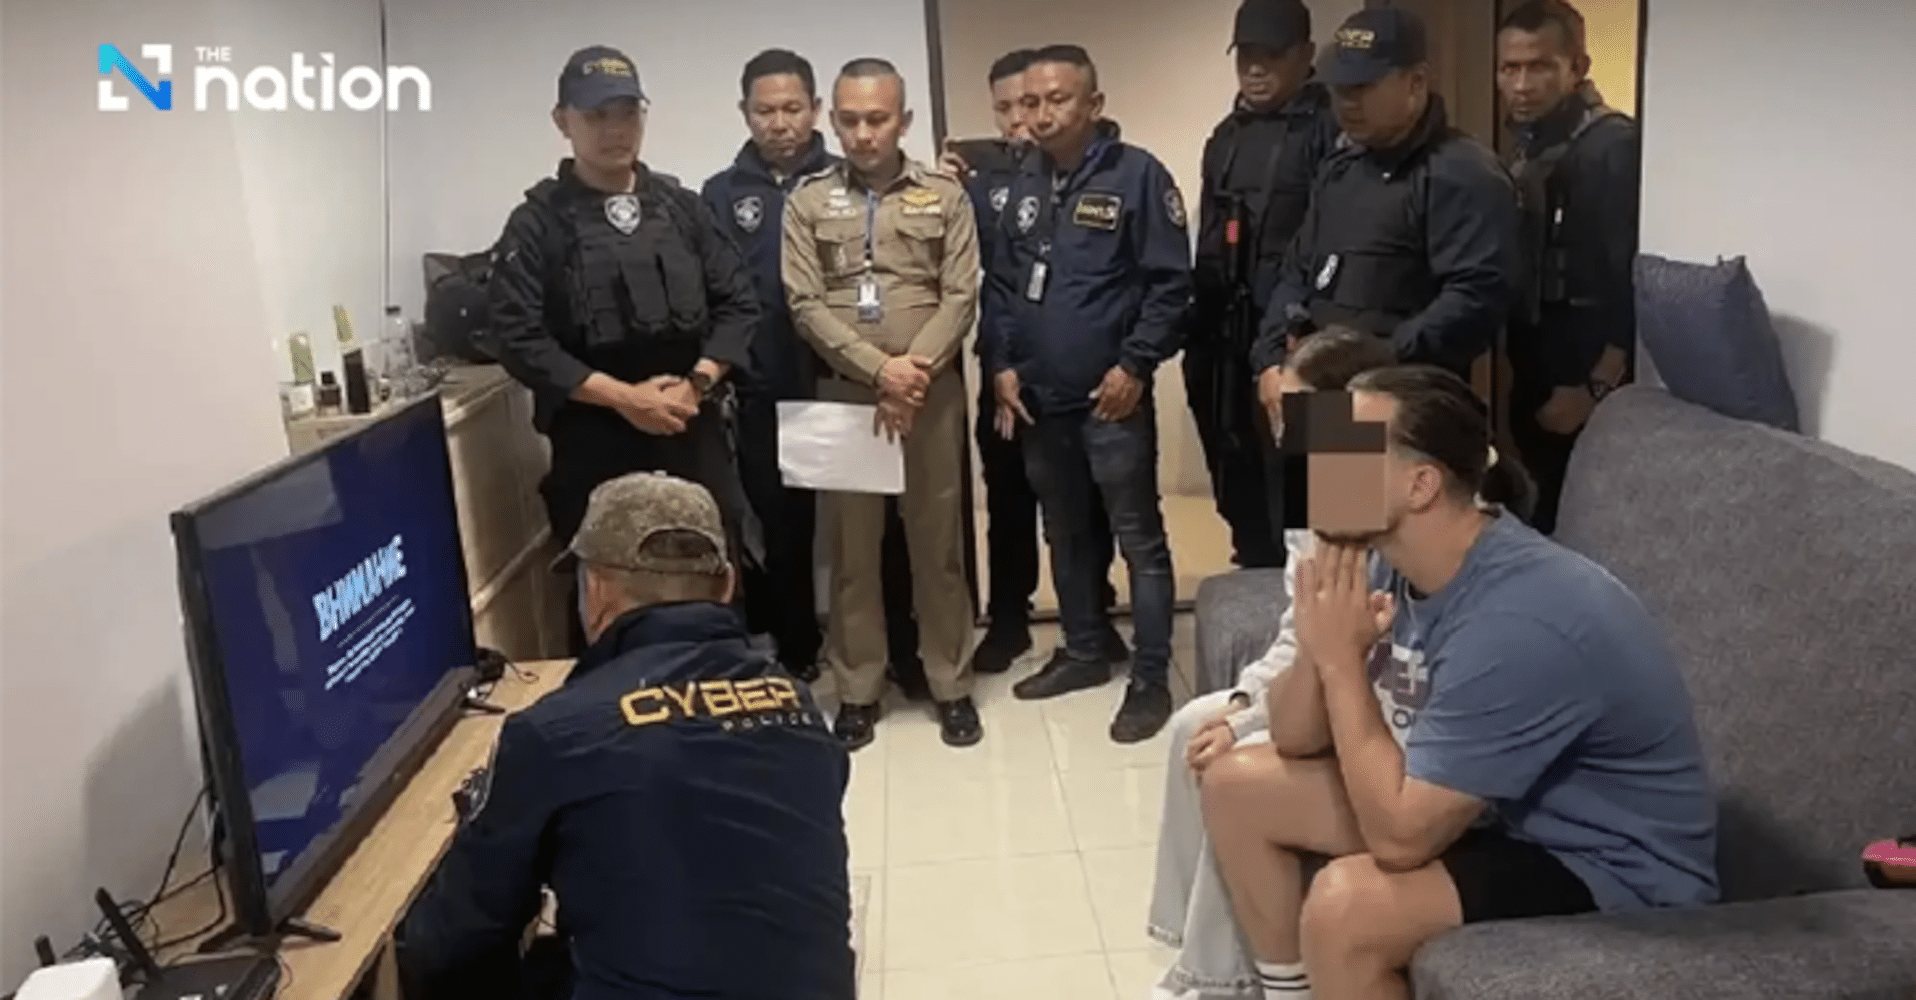
Secondo i media thailandesi, quattro cittadini europei, da ben quattro luoghi diversi dell’Europa (due uomini e due donne, per la precisione) sono stati arrestati in quattro località diverse lunedì, nell’ambito di un’operazione denominata “Phobos Aetor”: le identità dei sospetti non sono state rese note.
Le prove che hanno condotto all’arresto di queste persone e le ulteriori accuse
Le autorità avrebbero sequestrato oltre 40 elementi di prova, tra cui telefoni cellulari, laptop e portafogli digitali.
Si ritiene che gli arrestati siano coinvolti nella diffusione del ransomware Phobos contro 17 aziende svizzere tra aprile 2023 e ottobre 2024; inoltre, il gruppo è accusato di aver guadagnato 16 milioni di dollari attraverso attacchi che hanno colpito oltre 1.000 vittime in tutto il mondo.

8Base, emerso come uno dei principali attori della doppia estorsione nel 2023, è stato precedentemente collegato all’uso di parti del ransomware Phobos nei suoi attacchi informatici a scopo finanziario: una ricerca condotta da VMware ha rivelato un campione di Phobos che utilizzava l’estensione di file “.8base” sui file criptati.
L’epilogo
Sono state inoltre individuate somiglianze tra 8Base e RansomHouse, in particolare per quanto riguarda le note di riscatto e l’infrastruttura del dark web.
Questo sviluppo arriva dopo una serie di operazioni di contrasto di alto profilo che hanno colpito gruppi come Hive, LockBit e BlackCat negli ultimi anni ed alla fine dello scorso anno, Evgenii Ptitsyn, un cittadino russo di 42 anni ritenuto l’amministratore del ransomware Phobos, è stato estradato negli Stati Uniti.


Entra nella conversazione
Condividi il tuo punto di vista: non serve creare un account. I contributi restano soggetti alla moderazione editoriale.