


Un’immagine senza C2PA non è automaticamente autentica. E un’immagine con Content Credentials non è automaticamente vera. È il punto più importante che emerge mettendo insieme le specifiche tecniche C2PA aggiornate al 2026, la documentazione di OpenAI, Google DeepMind e Adobe e le nuove regole europee sulla trasparenza dei contenuti generati dall’intelligenza artificiale.
Nel 2026 si parla sempre più spesso di filigrane invisibili, metadati firmati e sistemi capaci di dire se una foto è stata generata dall’AI. Ma questi strumenti non fanno tutti la stessa cosa. C2PA certifica informazioni sulla provenienza, SynthID incorpora un segnale nel contenuto, mentre una semplice etichetta visibile è soltanto un avviso grafico.
Abbiamo quindi ricostruito che cosa possono provare realmente questi sistemi, dove possono fallire e soprattutto che cosa non bisogna dedurre quando un’immagine non contiene alcun segnale rilevabile.
| Sistema | Dove si trova il segnale | Cosa può indicare | Limite principale |
|---|---|---|---|
| C2PA / Content Credentials | Metadati e manifest firmati | Origine, strumenti, azioni e cronologia dichiarata | I metadati possono essere rimossi o non accompagnare tutte le copie |
| SynthID | Segnale incorporato nel contenuto | Presenza di un watermark associato a sistemi supportati | Non è un detector universale e può deteriorarsi con trasformazioni forti |
| Etichetta visibile | Pixel visibili nell’immagine | Avvisa immediatamente chi guarda | Può essere ritagliata o alterata e non equivale a una prova crittografica |
C2PA non è un detector di immagini AI
È il primo equivoco da eliminare. C2PA non nasce per guardare una fotografia e indovinare se è artificiale. È uno standard tecnico aperto per associare a un contenuto informazioni verificabili sulla sua provenienza.
La specifica tecnica C2PA 2.4, pubblicata nell’aprile 2026, descrive un sistema basato su manifest, dichiarazioni e firme digitali. Un Content Credential può contenere informazioni sul software o sul dispositivo usato, sulle azioni compiute, sui componenti incorporati e sui legami crittografici con il file.
La versione 2.4 introduce anche una nuova AI Disclosure Assertion, identificata come c2pa.ai-disclosure, pensata per fornire informazioni di trasparenza sull’uso dell’intelligenza artificiale in formato leggibile dalle macchine.
Il concetto è quindi più simile a una catena di provenienza che a un test del falso. Una fotocamera può creare credenziali per un’immagine realmente acquisita; un generatore AI può dichiarare che il contenuto è sintetico; un software di editing può aggiungere informazioni sulle modifiche successive.
Questo spiega anche perché C2PA non riguarda soltanto l’intelligenza artificiale. Già nel 2023 avevamo raccontato il lavoro di Sony e Associated Press sull’autenticità delle immagini e sulle firme digitali in camera. Il problema è lo stesso: poter ricostruire da dove arriva un file invece di affidarsi soltanto a ciò che sembra mostrare.
Perché OpenAI usa insieme C2PA e SynthID
La scelta più interessante arriva proprio dalla documentazione ufficiale di OpenAI. Nel 2026 l’azienda dichiara di utilizzare due segnali differenti per le immagini supportate generate con ChatGPT, Codex e API: metadati C2PA e watermark SynthID.
La ragione è tecnica. I metadati C2PA possono trasportare informazioni ricche e dettagliate, ma possono essere rimossi durante caricamenti, conversioni, modifiche o passaggi attraverso alcune piattaforme. SynthID, invece, incorpora il segnale direttamente nel contenuto e può quindi sopravvivere meglio ad alcune trasformazioni.
OpenAI avverte però esplicitamente che nessuno dei due segnali va interpretato come una garanzia assoluta. Nella documentazione ufficiale sui segnali di provenienza precisa che una verifica positiva non dimostra che il contenuto sia accurato, non modificato, legalmente posseduto o presentato nel contesto corretto.
È una distinzione fondamentale. Provenienza e verità non sono sinonimi. Un’immagine può essere realmente generata da uno strumento identificato correttamente e allo stesso tempo rappresentare un evento mai accaduto. Oppure una fotografia autentica può essere pubblicata con una didascalia falsa.
SynthID funziona in modo diverso dai metadati
Google DeepMind descrive SynthID come una filigrana digitale invisibile incorporata direttamente nelle immagini, nei video, nell’audio e, in determinati casi, nel testo generato dai propri sistemi.
Per le immagini il watermark viene inserito nei pixel senza dover aggiungere un logo visibile. DeepMind afferma che il sistema è progettato per restare rilevabile dopo operazioni comuni come ritaglio, filtri, variazioni di colore e luminosità e compressione con perdita.
La formulazione utilizzata dal produttore è importante: progettato per resistere non significa invulnerabile. La stessa documentazione di Google ha sempre chiarito che SynthID non è infallibile contro manipolazioni estreme.
Oggi Google consente anche di chiedere a Gemini se un’immagine, un video o un audio contiene un watermark SynthID associato ai sistemi Google supportati. Questo rende la verifica molto più accessibile, ma non trasforma Gemini in un detector universale di qualsiasi contenuto generato con qualunque modello.
Adobe Firefly applica automaticamente i Content Credentials
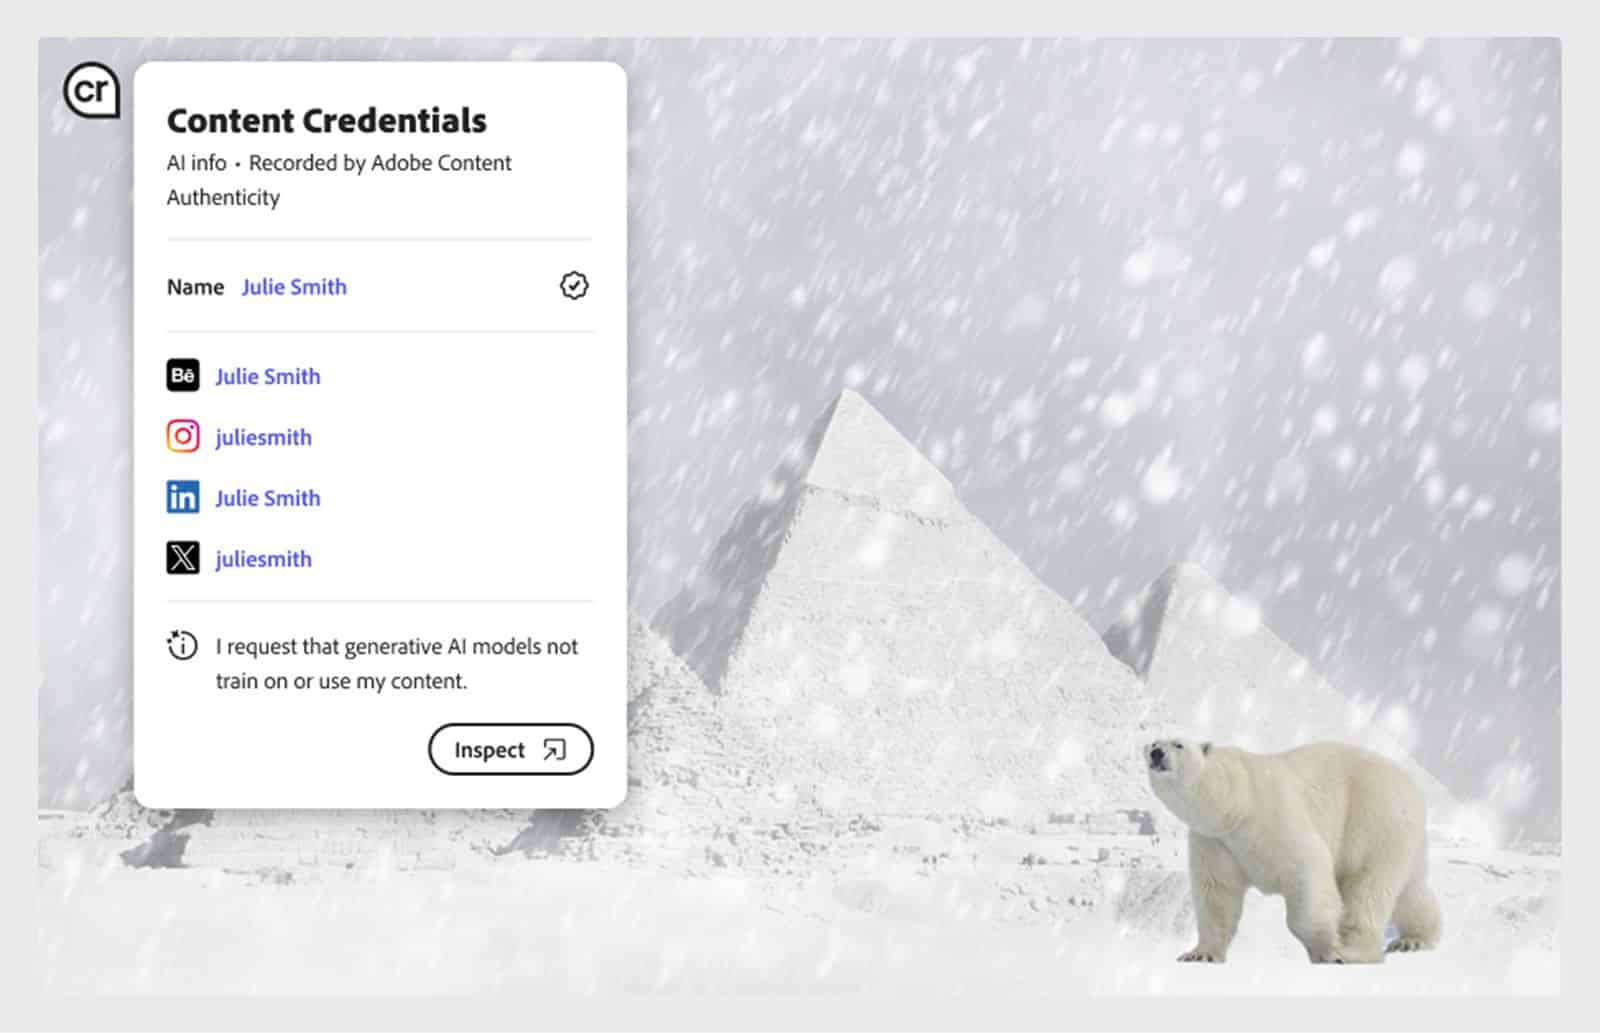
Adobe segue un approccio ancora diverso perché Content Credentials è integrato direttamente nell’ecosistema creativo dell’azienda.
Nella documentazione di Firefly aggiornata a settembre 2026, Adobe specifica che le risorse nelle quali il 100% dei pixel viene generato con Firefly ricevono automaticamente i Content Credentials. Tra le informazioni incluse possono esserci emittente, data, applicazione utilizzata, strumento AI e azioni generali compiute sul contenuto.
Adobe può inoltre conservare una copia delle credenziali nel proprio cloud pubblico dedicato, permettendo allo strumento Inspect di recuperarle quando disponibili. È un dettaglio importante perché mostra come il problema della provenienza non venga affrontato soltanto inserendo dati nel file: alcuni sistemi cercano anche di rendere le credenziali recuperabili in seguito.
Cosa succede quando l’immagine viene modificata o condivisa
Qui emerge il limite che rende impossibile utilizzare una regola semplice del tipo “non trovo il bollino, quindi la foto è vera”.
I metadati possono scomparire durante il normale ciclo di vita di un file. OpenAI elenca esplicitamente caricamento, download, modifica, conversione e condivisione tra le operazioni durante le quali i metadati possono essere rimossi. Anche un watermark incorporato può deteriorarsi dopo compressione, ritaglio, rumore, conversione del formato o modifiche sostanziali.
Questo produce una conseguenza molto concreta:
- se un segnale viene trovato, abbiamo un’informazione utile sulla provenienza;
- se un segnale non viene trovato, non possiamo concludere automaticamente che il contenuto sia umano o autentico.
Un file potrebbe provenire da un modello che non usa quel sistema, da una versione precedente dello strumento, da un formato non supportato oppure aver perso il segnale nel passaggio tra piattaforme.
L’AI Act non impone un enorme bollino visibile su ogni immagine
Dal 2 agosto 2026 sono applicabili gli obblighi di trasparenza dell’articolo 50 dell’AI Act europeo. Le linee guida definitive della Commissione pubblicate il 20 luglio chiariscono che i fornitori interessati devono aggiungere marcature leggibili dalle macchine per consentire il rilevamento di determinati contenuti generati o manipolati dall’AI.
Questo non equivale a imporre una scritta visibile “GENERATO CON AI” su ogni fotografia. Abbiamo già analizzato nel dettaglio quando l’AI Act richiede di dichiarare l’uso dell’intelligenza artificiale e perché marcatura tecnica e disclosure visibile non sono la stessa cosa.
La direzione normativa spiega però perché C2PA, watermark e strumenti di verifica stanno diventando sempre più importanti: non basta più produrre un contenuto sintetico, serve anche costruire un modo standardizzato per renderne rilevabile l’origine quando la legge lo richiede.
Come verificare oggi un’immagine sospetta
Non esiste ancora un pulsante capace di dirci con certezza se qualsiasi immagine del web sia stata generata da un’intelligenza artificiale. Possiamo però cercare segnali specifici.
- Controlla i Content Credentials con uno strumento compatibile C2PA o con gli strumenti di ispezione supportati.
- Per contenuti OpenAI, OpenAI Verify cerca manifest C2PA attendibili e watermark SynthID associati agli strumenti supportati.
- Per contenuti Google, Gemini può verificare la presenza del watermark SynthID nei formati supportati.
- Per contenuti Adobe, Adobe Content Authenticity Inspect può mostrare e, quando disponibile, recuperare i Content Credentials associati.
- Controlla comunque il contesto: fonte originale, data, luogo, autore, eventuali versioni precedenti e corrispondenza con altre prove.
È proprio l’ultimo passaggio a impedire l’errore più pericoloso. Un segnale tecnico può dirci qualcosa sull’origine del file, non può stabilire da solo se ciò che l’immagine racconta sia vero.
Un risultato negativo non assolve l’immagine
Questa è probabilmente la conclusione più utile dell’intera analisi. I sistemi di provenienza funzionano meglio quando vengono utilizzati per confermare informazioni presenti, non quando l’assenza di un segnale viene trasformata in una prova di autenticità.
OpenAI lo dice apertamente nel descrivere il proprio strumento di verifica: se non viene trovato un segnale, il contenuto potrebbe comunque essere stato generato da OpenAI in un momento, formato o percorso non supportato oppure aver perso metadati o watermark durante le trasformazioni.
Lo stesso principio vale in senso più ampio per il web. Un’immagine prodotta da un generatore che non implementa C2PA o SynthID non diventa autentica per il solo fatto di non contenere quei segnali.
Per questo C2PA e SynthID sono più utili come strumenti di provenienza che come detector del falso. Aiutano a ricostruire la storia di un contenuto quando i segnali sono presenti e verificabili, ma non sostituiscono il fact-checking.
La direzione più solida è usare più segnali insieme
La scelta di affiancare metadati firmati, watermark incorporati e strumenti di verifica mostra dove sta andando il settore. Ogni sistema copre una debolezza dell’altro.
- C2PA può offrire molto contesto sulla provenienza e sulle modifiche.
- SynthID può mantenere un segnale incorporato anche quando i metadati vengono persi in alcune trasformazioni.
- Gli strumenti di verifica permettono di interrogare quei segnali senza dover analizzare manualmente il file.
- Il controllo giornalistico e documentale resta necessario per stabilire se il contenuto è presentato correttamente.
Il problema delle immagini sintetiche non si risolverà quindi con un singolo detector magico. La soluzione più credibile è una combinazione di provenienza firmata, watermark robusti, interoperabilità tra piattaforme e verifica del contesto.
È lo stesso principio che emerge quando l’intelligenza artificiale viene utilizzata per costruire contenuti apparentemente scientifici: nel nostro approfondimento su AI e studi scientifici falsi abbiamo visto quanto sia rischioso giudicare l’affidabilità soltanto dall’aspetto professionale di un documento.
Per le immagini vale la stessa regola: non chiediamoci soltanto se sembrano vere. Chiediamoci da dove arrivano, quali segnali portano con sé e se quei segnali possono essere verificati.
