


Aggiornamento 22 settembre 2026: Meta ha distribuito un hotfix per una vulnerabilità nella versione macOS di Muse che poteva permettere a malware già presenti sul Mac di deviare il traffico di dettatura e sfruttare i permessi concessi all’agente. Non era un attacco remoto: per abusare del problema serviva già la possibilità di eseguire codice locale sul computer.
La distinzione è importante. Il bug non significa che chiunque su Internet potesse controllare Muse, ma mostra perché un agente AI con accesso a file, fotocamera, browser e servizi collegati richiede più cautela di un chatbot tradizionale. Se usi Muse su Mac, la prima cosa da fare è installare l’ultima versione disponibile e rivedere i permessi che hai concesso.
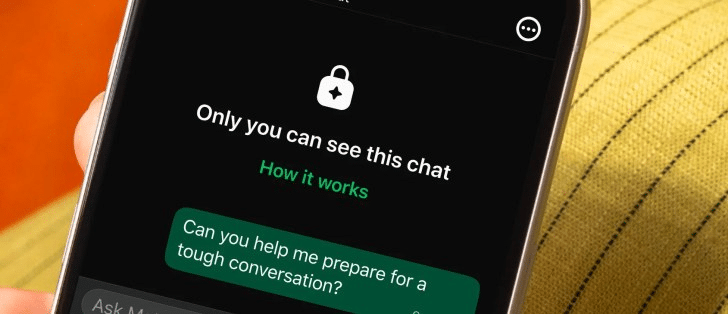
Che vulnerabilità è stata corretta in Meta Muse
Il ricercatore Patrick Wardle ha mostrato che un processo locale non privilegiato poteva modificare un’impostazione non documentata usata dalla dettatura di Muse e reindirizzare il traffico verso un endpoint controllato dall’attaccante. In uno scenario reale questo avrebbe potuto aiutare malware già presenti sul Mac ad abusare del contesto e dei permessi accordati a Muse.
The Register ha documentato il proof-of-concept e il requisito fondamentale: l’attaccante deve essere già in grado di eseguire codice localmente. Il 22 settembre The Verge ha riportato che Meta ha distribuito un hotfix.
Chi era realmente a rischio
Il rischio riguarda soprattutto chi usa l’app Muse su macOS e ha già malware o software ostile in esecuzione sul computer. Non è una vulnerabilità che consente a un sito web casuale di prendere il controllo dell’agente da remoto. Il problema è invece l’amplificazione dei privilegi: un processo locale con accesso limitato può tentare di sfruttare Muse, che magari dispone di autorizzazioni più ampie.
- Non serve allarmismo: l’exploit richiede codice locale già presente.
- Il rischio non è zero: un agente con molti permessi può trasformare una compromissione locale in un problema più ampio.
- La patch conta: se usi Muse su Mac, mantieni l’app aggiornata.
- I permessi contano ancora di più: revoca quelli che non servono.
Cosa fare adesso se usi Muse su Mac
- Aggiorna Muse all’ultima versione disponibile attraverso il canale ufficiale.
- Riavvia l’app dopo l’aggiornamento.
- Apri Impostazioni di Sistema > Privacy e sicurezza e controlla quali autorizzazioni ha Muse.
- Rimuovi accessi a fotocamera, microfono, file o automazioni che non sono necessari al tuo uso.
- Controlla i servizi collegati a Muse e scollega quelli che non utilizzi più.
- Se sospetti malware sul Mac, esegui prima una verifica del sistema: la patch di Muse non rimuove software malevolo già presente.
Lo stesso principio vale per altri assistenti con microfono e accesso a dati sensibili. Nella nostra guida su ChatGPT Voice, microfono e dati da proteggere spieghiamo perché i permessi dovrebbero essere proporzionati all’attività che vuoi davvero svolgere.
Come funziona Meta Muse e perché i permessi sono centrali
Meta presenta Muse come un personal AI agent: non si limita a rispondere, ma può eseguire attività tra app e servizi collegati. Nella presentazione ufficiale l’azienda descrive una Muse Secure VM e un componente Sentinel incaricato di controllare le azioni verso l’esterno.
La vulnerabilità corretta non rende inutili queste protezioni, ma mostra un limite concreto: la sicurezza dell’agente dipende anche dal client locale e dal modo in cui le autorizzazioni vengono esposte ad altri processi. Per questo “l’agente è isolato” non significa che ogni componente sul dispositivo sia automaticamente immune da bug.
Meta Muse è disponibile in Italia?
Meta non ha ancora annunciato una disponibilità generale di Muse in Italia. Il lancio iniziale parte dagli Stati Uniti. Evita quindi APK, installer o siti non ufficiali che promettono di sbloccare il servizio in Paesi non ancora supportati: per un agente che può usare account e servizi personali, la provenienza del software è parte della sicurezza.
Per il tema privacy nell’ecosistema Meta puoi consultare anche la nostra guida su Meta AI Incognito Chat, che affronta il controllo delle conversazioni e delle autorizzazioni da un’angolazione diversa.
Muse è sicuro dopo l’hotfix?
La correzione riduce il rischio specifico segnalato, ma nessun hotfix sostituisce una buona gestione dei permessi. Muse resta un software potente perché può agire per conto dell’utente. La configurazione più prudente è concedere il minimo accesso necessario, aggiornare rapidamente il client e separare i servizi che non devono essere usati dall’agente.
Verifica finale
Dopo l’aggiornamento verifica che Muse funzioni normalmente e che nelle impostazioni di macOS siano attivi soltanto i permessi che riconosci. Se trovi autorizzazioni inattese o sospetti una compromissione del Mac, revoca gli accessi e concentra la diagnosi sul sistema prima di continuare a usare l’agente.

Entra nella conversazione
Condividi il tuo punto di vista: non serve creare un account. I contributi restano soggetti alla moderazione editoriale.