


La patch Android di settembre 2026 corregge 180 vulnerabilità tra piattaforma, kernel e componenti dei produttori. Il dato emerge dal conteggio del bollettino pubblicato da Google l’8 settembre e analizzato da SecurityWeek il 9 settembre. Tra i problemi più importanti c’è CVE-2026-28662, una vulnerabilità critica nel sottocomponente Wi-Fi classificata come RCE.
Per chi usa uno smartphone, il controllo pratico è semplice: il livello patch 2026-09-05 o successivo comprende tutte le correzioni indicate nel bollettino di settembre applicabili al dispositivo. Se il tuo telefono mostra 2026-09-01, ha il primo gruppo di fix ma non necessariamente l’intero pacchetto del mese.

Android settembre 2026: perché si parla di 180 vulnerabilità
Il riferimento principale resta il bollettino ufficiale Android di settembre 2026. Google divide le correzioni tra il livello 2026-09-01 e quello 2026-09-05. Il conteggio complessivo riportato da SecurityWeek arriva a 180 problemi corretti.
Il primo livello comprende 95 vulnerabilità distribuite tra Android Runtime, Framework, System, Setup Wizard e componenti aggiornabili tramite Google Play. Il secondo aggiunge 85 correzioni che coinvolgono kernel, TV e componenti di Arm, Imagination Technologies, MediaTek, Tsingteng Micro, Unisoc e Qualcomm.
| Livello patch | Correzioni indicate | Cosa significa |
|---|---|---|
| 2026-09-01 | 95 | Primo gruppo di fix della piattaforma Android |
| 2026-09-05 | 85 aggiuntive | Include il livello precedente e le correzioni di kernel e componenti vendor |
| Totale del bollettino | 180 | Conteggio complessivo delle vulnerabilità corrette nel ciclo di settembre |
CVE-2026-28662: perché la falla Wi-Fi merita attenzione
Nel bollettino Google, CVE-2026-28662 è classificata Critical e di tipo RCE. La tabella ufficiale la associa ad Android 16, Android 16 QPR2 e Android 17 e la identifica nel sottocomponente Wi-Fi.
La stessa sezione del bollettino specifica che la vulnerabilità più grave può portare a esecuzione di codice da remoto senza privilegi aggiuntivi e senza interazione dell’utente. SecurityWeek descrive CVE-2026-28662 come una falla di corruzione della memoria legata al Wi-Fi e la indica tra i problemi più preoccupanti dell’aggiornamento.
Questo non significa che collegarsi a una rete Wi-Fi comprometta automaticamente il telefono. Significa che la vulnerabilità ha caratteristiche tecniche che rendono prioritario installare la patch ufficiale quando il produttore la distribuisce. Google non presenta nel bollettino CVE-2026-28662 come una falla già sfruttata su larga scala nel mondo reale.
CVE-2026-31629: la correzione critica nel componente NFC
Nel bollettino ufficiale Android di settembre 2026, CVE-2026-31629 è indicata nel componente NFC come vulnerabilità Critical di tipo EoP, cioè escalation dei privilegi, ed è inclusa nel livello patch 2026-09-05. Il riferimento associato è A-499350302. Il bollettino non prova che questa specifica vulnerabilità sia già sfruttata attivamente.
Non c’è una sola falla critica
Il componente System contiene numerose vulnerabilità classificate Critical. Tra le RCE elencate da Google compaiono, oltre a CVE-2026-28662, CVE-2026-28604, CVE-2026-28618, CVE-2026-28639, CVE-2026-49882, CVE-2026-49884, CVE-2026-49919 e CVE-2026-49921.
Il bollettino comprende anche escalation dei privilegi, denial of service e problemi di information disclosure. Per questo non ha molto senso giudicare l’aggiornamento soltanto dal numero 180: contano il componente coinvolto, la gravità e le condizioni richieste per sfruttare ogni singola CVE.
Quale livello patch devi cercare sul telefono
Il riferimento completo del mese è 2026-09-05. Un dispositivo che dichiara questo livello o una data successiva dovrebbe includere tutte le correzioni previste dal bollettino Android fino a quel livello, limitatamente ai componenti applicabili al modello.
Se vuoi verificare la voce esatta, abbiamo una guida dedicata a come controllare la data della patch di sicurezza Android. La posizione della voce può cambiare tra Samsung, Pixel, Xiaomi, Motorola, OPPO e altri produttori.
Patch Android e aggiornamento Google Play non sono la stessa cosa
Android mostra spesso due date separate. La patch di sicurezza Android fa parte del firmware distribuito dal produttore. L’aggiornamento di sistema Google Play riguarda invece componenti modulari che Google può aggiornare separatamente.
È quindi normale che le due date non coincidano. Avere un aggiornamento Google Play recente non significa automaticamente aver ricevuto il firmware 2026-09-05, e viceversa. Per valutare la protezione del telefono devi controllare entrambe le voci.
Perché l’aggiornamento non arriva a tutti nello stesso giorno
La pubblicazione del bollettino Google non equivale al rilascio simultaneo dell’OTA su ogni smartphone Android. Samsung, Xiaomi, Motorola, OPPO, Nothing e gli altri produttori devono integrare le correzioni nei propri firmware, verificare i componenti hardware e distribuirle per modello, regione e operatore.
Nel caso dei Galaxy, Samsung ha già pubblicato il proprio bollettino. Abbiamo analizzato separatamente la patch Samsung di settembre 2026, che aggiunge alle correzioni Android anche problemi specifici dell’ecosistema Galaxy.
Due telefoni con la stessa versione di Android possono quindi avere livelli patch differenti. Anche lo stesso modello può ricevere l’OTA in giorni diversi se il rollout avviene a scaglioni.
Cosa fare se il telefono è ancora fermo a una patch precedente
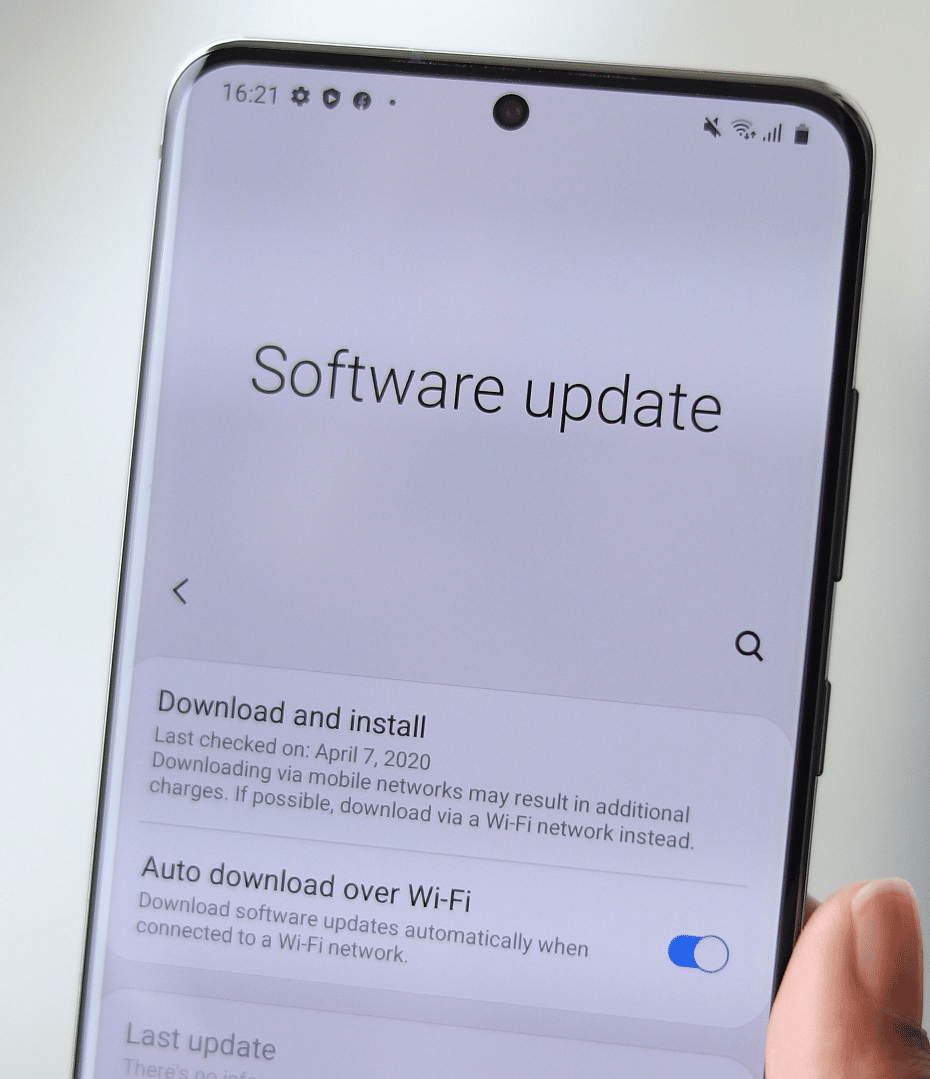
- Apri Impostazioni e cerca la sezione dedicata agli aggiornamenti software.
- Controlla manualmente la presenza di un nuovo firmware.
- Verifica il livello della patch sicurezza Android.
- Controlla separatamente l’aggiornamento di sistema Google Play.
- Verifica sul sito del produttore che il modello sia ancora nella finestra di supporto.
- Se il rollout è appena iniziato, attendi il pacchetto destinato alla tua variante.
- Evita firmware e APK provenienti da fonti casuali soltanto per anticipare l’OTA.
Un reset di fabbrica non aggiunge le patch mancanti e non è una soluzione a una vulnerabilità del firmware. Se il produttore non supporta più il dispositivo, il problema non si risolve cancellando i dati: bisogna valutare il rischio in base all’uso che fai del telefono e alla presenza di informazioni sensibili.
Chi dovrebbe aggiornare con più urgenza
La priorità è alta per telefoni usati per home banking, autenticazione aziendale, password manager, identità digitale e documenti personali. Lo stesso vale per flotte aziendali, dove ritardare una patch significa lasciare molti dispositivi esposti alla stessa classe di problemi.
Chi utilizza una beta, per esempio One UI 9 beta, deve distinguere il canale di sviluppo dal normale livello di sicurezza. Una build più nuova non garantisce da sola che ogni componente abbia lo stesso calendario di patch del firmware stabile.
La risposta pratica: devo preoccuparmi?
Devi aggiornare, non andare nel panico. Il bollettino di settembre è pesante per volume e contiene più problemi Critical, inclusa una RCE nel Wi-Fi. Il dato tecnico giustifica un aggiornamento rapido, ma non prova che ogni vulnerabilità sia già sfruttata contro gli utenti.
Il controllo più utile resta la data installata sul tuo smartphone. Se compare 2026-09-05 o una data successiva, hai il livello completo previsto dal bollettino Android di settembre per i componenti applicabili. Se l’OTA non è ancora arrivato, verifica il supporto del modello e usa soltanto i canali ufficiali del produttore.
Entra nella conversazione
Condividi il tuo punto di vista: non serve creare un account. I contributi restano soggetti alla moderazione editoriale.